
안랩, ‘AI 플러스’로 보안사업 재편…AI에 3년간 1000억 투자
강석균 대표 “AI 중심으로 제품·서비스 재설계, ‘AI 네이티브 플랫폼 기업’으로 전환…2035년 1조 매출 달성”
구글 검색 선호 출처로 추가
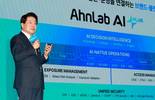
▲강석균 안랩 대표가 16일 서울 삼성동 웨스틴 서울 파르나스에서 열린 기자간담회에서 안랩의 AI 비전과 전략을 발표하고 있다. / 사진=안랩
“AI가 사이버 공격의 속도와 규모를 엄청나게 바꿨습니다. 보호 대상과 경계가 확대되면서 기존 보안 운영 방식과 공격자 사이에 격차가 너무 커져 보안 운영 패러다임을 완전히 바꿔야 합니다.”
강석균 안랩 대표는 16일 서울 삼성동 웨스틴 서울 파르나스에서 열린 안랩 AI 비전 선포 기자간담회에서 “보안 패러다임이 변화할 때마다 안랩은 변화에 선도적으로 대응해 왔다”며 “‘AI 네이티브 플랫폼 기업’으로 거듭나겠다”고 말했다.
강 대표가 밝힌 ‘AI 네이티브 보안 플랫폼 기업’은 AI를 중심으로 제품과 서비스를 다시 설계하고 운영 전반을 AI 중심으로 전환하는 것이 핵심이다. AI를 제품 기능에 적용해 자동화하는 기존의 접근과 전혀 다른 방식이다.
AI를 이용한 사이버 공격이 빨라지고 클라우드·서비스형 소프트웨어(SaaS) 확산으로 보호 대상이 늘면서 사람 중심의 보안 운영만으로 대응하기 어려워졌기 때문이다.
이승경 안랩 인공지능개발실장은 “AI 사이버 공격의 속도와 규모는 이미 사람이 판단해 대응할 수 있는 범위를 벗어나 AI로 대응해야 한다”고 설명했다.
이를 위해 향후 3년간 AI 분야에 1000억 원을 투자할 계획이다. 안랩이 투자하는 1000억 원은 AI 컴퓨팅·데이터·플랫폼 강화, AI 기술·인재·연구개발 역량 강화 등에 투입된다.
안랩은 이날 AI 네이티브 전환을 위한 전략 ‘안랩 AI 플러스’를 소개했다.
안랩 AI 플러스는 30여 종의 보안 제품·서비스와 그동안 축적한 위협 인텔리전스(TI), 보안 운영 경험을 하나의 AI 기반 체계로 연결하는 것이 핵심이다.
안랩은 제품별로 흩어진 보안 데이터를 통합하고 여러 AI 에이전트가 위험 분석과 우선순위 판단, 조사·대응 방안 제시 등을 나눠 수행하는 에이전틱 AI 아키텍처를 구축할 계획이다.
안랩은 보안 이벤트를 공통 데이터 구조로 통합해 여러 제품에서 발생한 개별 신호를 하나의 사건으로 재구성할 방침이다. AI 에이전트는 위협 분석과 공격 흐름 추론, 위험도 판단을 맡고 보안 운영자는 중요한 의사결정에 집중하게 된다.
안랩은 AI 운영에 ‘통제된 자율성’ 원칙을 적용한다고 강조했다. AI의 판단과 데이터 접근 이력을 기록·점검하고 주요 조치는 사용자 승인을 거쳐 실행함으로써 운영 효율과 안전성을 함께 확보하겠다는 것이다.
안랩은 2.5페타바이트(PB) 이상의 보안 데이터와 보안 특화 AI 모델 13종, AI 에이전트용 업무 도구 60개를 확보했다고 설명했다. 또 매월 1억9000만 건 이상의 보안 객체와 500억 개 이상의 토큰을 처리하고 있다.
김창희 안랩 제품기획본부장은 “AI 공격은 방식과 취약점을 빨리 찾고 검증하는 능력이 필요하다”며 “안랩은 데이터와 대응력에서 글로벌 기업과 경쟁할 수 있는 강점을 갖고 있다”고 말했다.
안랩은 사업구조를 구축·판매 중심에서 SaaS·구독형 위주로 바꾼다. 고객이 필요한 기능부터 도입한 뒤 환경 변화에 맞춰 보호 범위를 늘리고, 지속적인 사용과 갱신을 기반으로 반복 매출을 늘릴 계획이다.
강석균 대표는 “본업의 성장과 함께 M&A, 신규 사업 확대 등을 통해 2035년까지 매출을 1조 원으로 늘리고, 현재 10% 대인 해외 매출 비중도 30%대로 확대할 것”이라고 말했다.
강동식 기자 lavita@datanews.co.kr
[ⓒ데이터저널리즘의 중심 데이터뉴스 - 무단전재 & 재배포 금지]




많이 본 뉴스


Copyright © Datanews Corp. All Rights Reserved.