



파수 AI, 생성형 AI 정보유출 막는다…‘AI DLP’ 보안 전략 제시
‘사이버 서밋 코리아 2026’에서 생성형 AI 통한 정보 유출 차단하는 AI 보안 플랫폼 및 데이터 보호 전략 소개


- 글자크기


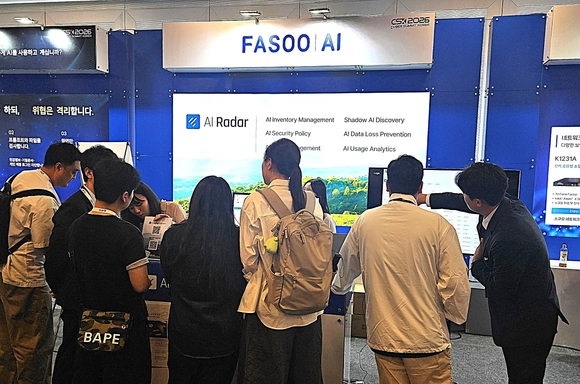
▲지난 16일부터 18일까지 진행된 ‘사이버 서밋 코리아 2026’에 참가한 파수 AI의 전시부스 모습 / 사진=파수AI
기업의 생성형 AI 활용이 늘면서 기밀정보와 개인정보 유출 위험이 커지는 가운데 파수 AI가 AI 사용 전반에서 데이터를 보호하는 보안 전략을 제시했다.
파수 AI는 지난 16일부터 18일까지 열린 ‘사이버 서밋 코리아 2026(CSK 2026)’에 참가해 생성형 AI를 통한 정보 유출을 차단하는 AI 보안 플랫폼과 데이터 보호 전략을 소개했다고 밝혔다.
CSK는 국가정보원과 국가보안기술연구소가 국제적인 사이버 위협에 공동 대응하기 위해 개최하는 글로벌 사이버 안보 행사다.
파수 AI는 행사에서 클로드, 챗GPT, 제미나이 등 생성형 AI를 업무에 사용하는 과정에서 기업의 중요 정보가 외부로 빠져나갈 수 있는 사례를 소개했다. 특히 AI 프롬프트에 입력되는 개인정보와 기업 기밀을 실시간 탐지·차단하는 ‘AI DLP’를 선보였다.
AI DLP는 자연어처리(NLP)와 딥러닝 기술을 활용해 입력되는 데이터의 맥락을 분석한다. 정형화된 개인정보뿐 아니라 제품·기술 관련 기업 기밀 등 다양한 민감정보를 찾아내 생성형 AI 서비스로 전송되는 것을 차단한다. 국내 공공기관에서는 국가망보안체계(N2SF)의 보안등급(CSO)에 따른 데이터 검출에도 활용할 수 있다.
파수 AI는 글로벌 보안 전문가를 대상으로 AI 활용 과정에서 데이터가 생성·사용·공유되는 전 단계에 보안 통제를 적용하는 전략도 발표했다. 임직원이 복사·붙여넣기나 화면 캡처 등을 통해 내부 정보를 생성형 AI에 입력하는 등 새로운 형태의 정보 유출 위험이 커지고 있다는 설명이다.
이에 따라 데이터 암호화뿐 아니라 복사·붙여넣기와 화면 캡처 통제, 화면 워터마크 적용, 원본에서 만들어진 파생 파일까지 동일한 보안정책을 유지하는 다층적인 보호체계가 필요하다고 강조했다.
파수 AI는 이와 함께 해외 정부기관이 ‘파수 엔터프라이즈 디알엠(FED)’을 적용한 사례를 소개했다. AI DLP와 데이터 자체를 보호하는 DRM 기술 등을 연계해 생성형 AI 활용 확대에 따른 정보유출 위험에 대응한다는 전략이다.
강동식 기자 lavita@datanews.co.kr
[ⓒ데이터저널리즘의 중심 데이터뉴스 - 무단전재 & 재배포 금지]
(주)데이터뉴스 | 제호 : 데이터뉴스 | 등록번호 : 서울 아 00189 | 등록일 : 2006.04.07 | 발행일 : 2001.09.03
발행인· 편집인 : 오창규 | 편집국장 : 임윤규 | 청소년보호책임자 : 하정숙
발행소 : 서울 종로구 새문안로92. 1120호(신문로1가 163, 광화문오피시아) | Tel : 02-739-5788 | FAX : 02-739-5789
Copyright ⓒ 2006 by Datanews. All rights reserved.
발행인· 편집인 : 오창규 | 편집국장 : 임윤규 | 청소년보호책임자 : 하정숙
발행소 : 서울 종로구 새문안로92. 1120호(신문로1가 163, 광화문오피시아) | Tel : 02-739-5788 | FAX : 02-739-5789
Copyright ⓒ 2006 by Datanews. All rights reserved.